
Webflowなら、安心して任せられる。
サーバーの保守やプラグインの更新に追われない。Webflowは、ホスティングからセキュリティ対策までをプラットフォーム側で管理するサービスです。Booostは、その上で安全な運用ルールまで一緒に設計します。
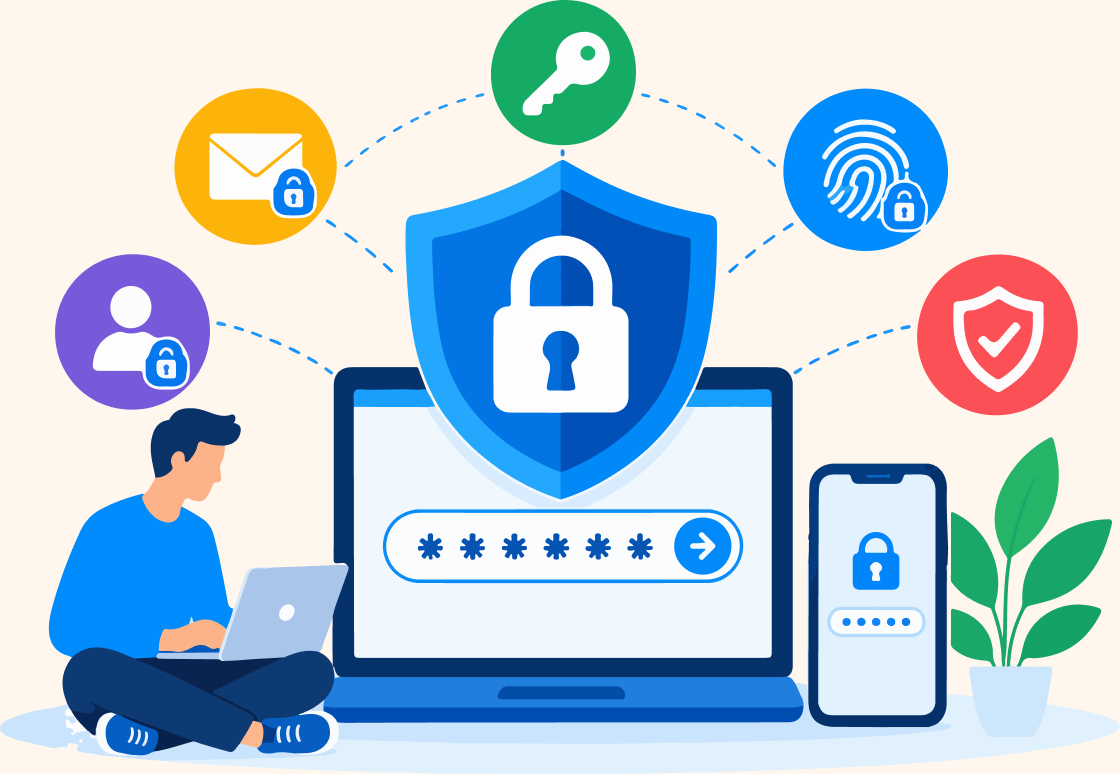
Webflowが安心な6つの理由

プラグインに頼らない設計
プラグインへの依存を減らし、実行経路を制限。週次パッチやプラグインの防御強化が不要です。

保守・更新は自動
セキュリティパッチと更新は自動。お客様側のサーバー保守は不要です。

CDN+DDoS対策
全サイトにDDoS対策とレート制限を備えたグローバルCDN。

通信と保存の暗号化
自動SSL・TLS 1.2以上、HSTSは既定で有効(Enterprise以外)。保存データも暗号化。

バックアップ・承認フロー
自動バックアップ(有料サイトプランはいつでも復元)。ステージングと公開前の承認フロー。

第三者認証
Webflowが公表(SOC 2 Type II)、SOC 1 Type 2、ISO/IEC 27001:2022・27017・27018・42001、PCI DSS。
出典:trust.webflow.com / webflow.com/security(確認日 2026年10月27日)
Webflow・STUDIO・WordPress・バイブコーディングのセキュリティ比較
AIに指示してサイトを作るバイブコーディングは、手軽さから注目を集めています。ただし、構築も公開後の更新も自分たちで行う必要があります。静的なサイトになることが多いため、担当者が継続して更新・管理するのは簡単ではありません。セキュリティ上の問題が見つかった場合も、自分たちで対応するしかありません。


サーバー保守・更新
プラットフォーム側で自動。お客様の保守は不要
プラットフォーム側で管理。基盤の脆弱性はSTUDIO側で更新
自社またはホスティング会社で対応
コードやホスティングの管理まで自分たちで担う
SSL/TLS・HSTS
全サイト自動SSL・TLS 1.2以上。HSTSは既定で有効(Enterprise以外)
常時SSL、TLS 1.3以上を強制
サーバー設定やプラグインで対応
選んだホスティングの設定しだい。自分たちで確認・設定する
DDoS・WAF
全サイトにDDoS対策とレート制限
Google Cloud ArmorでWAFを設定
WAF(Google Cloud Armor)で悪質なScriptを制限
CDN・WAFの契約やプラグインしだい
ホスティングやCDNの契約・設定しだい
SOC 2 Type II
Webflowが公表(SOC 2 Type II)。報告書はTrust Centerで申請可
公式記載なし
ホスティング事業者ごとに異なる
生成したサイト自体は対象外。ホスティング事業者しだい
ISO/IEC 27001 など
27001:2022・27017:2015・27018:2025・42001:2023
27001:2022・27017:2015
ホスティング事業者ごとに異なる
ホスティング事業者しだい
二段階認証(2FA)
全アカウントで認証アプリの2FA
EnterpriseプランはSSO(SAML/OIDC)に対応。二段階認証は公式記載なし
プラグインで追加することが多い
利用するホスティングやコード管理サービスの設定しだい
バックアップ・復元
自動。有料サイトプランはいつでも復元
自動。プランにより1日〜360日戻せる
プラグインやサーバー機能で構築
コードの履歴管理や復元の手順を自分たちで用意する
ステージング・承認
ステージング・ブランチ・承認フロー
ライブプレビューあり。承認フローの公式記載なし
環境や追加ツールしだい
環境と承認フローを自分たちで構築する
拡張機能の仕組み
プラグインへの依存を減らし、週次パッチ不要(アプリ連携はあり)
公式記載なし
機能追加の多くをプラグインに依存。2025年にWordPress関連で新たに報告された脆弱性11,334件(Patchstack調べ)のうち91%がプラグイン
脆弱性の発見から対応まで、自分たちで行う必要がある
公式記載に基づく。2026年10月27日確認。記載のない項目は非対応を意味しません
出典:Patchstack『State of WordPress Security in 2026』/確認日 2026年10月27日

最近の事例から分かること
どのサービスにも「絶対」はありません。事実だけを並べます。
WordPress:脆弱性の多くはプラグイン
2025年にWordPress関連で新たに報告された脆弱性11,334件(Patchstack調べ)のうち、91%がプラグイン、9%がテーマ、コアは6件。
出典:Patchstack『State of WordPress Security in 2026』/確認日 2026年10月27日
Webflow:障害や脆弱性の事例もある
2025年7月に、攻撃などにより管理画面などが使えなくなる障害(公開サイトは稼働を続けたと公表)。セキュリティ企業の報告では、2023年にメール偽装の脆弱性が見つかり、修正済みです。
数字で見る
2025年にWordPress関連で新たに報告された脆弱性11,334件(Patchstack調べ)のうち、プラグインで見つかった割合
出典:Patchstack『State of WordPress Security in 2026』/確認日 2026年10月27日
Webflowの全サイトで自動SSL・TLS 1.2以上
Webflow Enterpriseの稼働率SLA(Webflow公式サイトの表記。適用される水準は契約で決まります)
それでも、「絶対に安全」はありません。
認証や機能は、事故が起きないことの保証ではありません。Booostは「何を預けるか」「誰が触れるか」まで一緒に決めます。

二段階認証(2FA)
関係者全員のアカウントで2FAを有効にします。

権限の設計
担当者ごとに編集・公開できる範囲を分けます。

フォームデータの扱い
個人情報の保存先と保存期間を決めます。WebflowはHIPAA非対応(標準)です。
外部連携キーの管理
APIキーや連携アプリを棚卸しします。

公開前の確認フロー
承認フローで誤公開を防ぎます。
FAQ
Figma is a free design tool currently used by web designers worldwide.By registering an account with your email address, you can share design files created by others online. Furthermore, a wide range of plugins are available, enabling smoother production.
Since we prepare estimates based on the details from our consultation, please contact us for a quote.
Yes, we can provide Webflow development only.We may need to review the data you provide and make some adjustments.
保存先・保存期間・閲覧権限を決めて運用します。医療情報など特別な要件がある場合は個別にご相談ください(WebflowはHIPAA非対応)。
WebflowのTrust Centerで公開・申請できる資料をご案内します。
今のサイトのセキュリティ、
一緒に点検しませんか。
